
DKIM-Signierung (Pro)
Pro-Version. Diese Funktion gehört zur Pro-Version von Mail Log. Was die Free-Version kann, steht unter Free-Version und Pro-Version.
Eine DKIM-Unterschrift ist ein Siegel auf Ihrer ausgehenden Post: Der Empfänger kann damit prüfen, dass die Nachricht wirklich von Ihrer Domain stammt und unterwegs nicht verändert wurde. Mail Log kann dieses Siegel setzen — für Installationen, deren Versandweg es nicht selbst tut.
Zuerst nachsehen, ob Sie das brauchen. Die meisten Mailanbieter und alle Versanddienstleister unterschreiben bereits selbst. Sehen Sie in der Domain-Gesundheit nach: Steht dort ein gefundener DKIM-Eintrag, unterschreibt jemand — dann lassen Sie diese Funktion aus. Zweimal zu unterschreiben ist zwar erlaubt, bringt aber nichts und macht den nächsten Schlüsselwechsel fehleranfällig.
Die Reihenfolge ist die eigentliche Funktion
Vier Schritte, und sie gehören in genau diese Reihenfolge:
maillog._domainkey.ihre-domain.de und ein langer Wert, der mit
v=DKIM1; k=rsa; p=… beginnt. Typ: TXT. Das tragen Sie bei Ihrem Domain-Anbieter ein
oder leiten es an dessen Support weiter.
Prüfen lassen. Der Knopf Veröffentlichung prüfen schlägt den
Eintrag nach und vergleicht ihn mit dem hinterlegten Schlüssel. Erst wenn hier „stimmt
überein“ steht, ist alles bereit. Nach dem Veröffentlichen kann das bis zu einen Tag
dauern.
Einschalten. Erst jetzt Ausgehende Nachrichten unterschreiben auf
Ja.
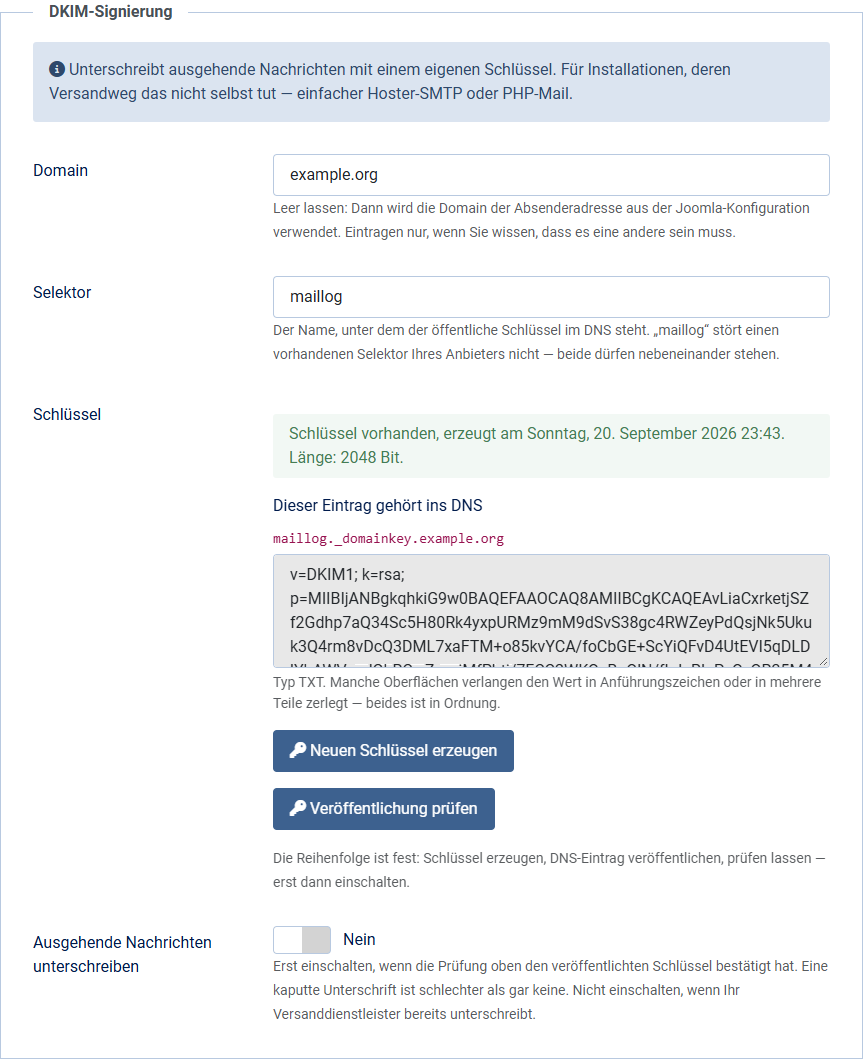
Warum nicht gleich einschalten? Eine Unterschrift, deren Schlüssel im DNS nicht zu finden ist, ist schlechter als gar keine: Der Empfänger sieht dann eine gescheiterte Prüfung statt keiner — und eine gescheiterte Prüfung ist genau das Merkmal, an dem Spamfilter Fälschungen erkennen.
Die beiden Felder darüber
maillog ist
voreingestellt und stört einen vorhandenen Selektor Ihres Anbieters nicht — mehrere
Selektoren dürfen nebeneinander stehen.
Wo der Schlüssel liegt
Als Datei unter dem Protokollverzeichnis Ihrer Joomla-Installation
(…/com_maillog/dkim/), nur für den Webserver-Benutzer lesbar und
verschlüsselt — mit demselben Verfahren wie Ihre gespeicherten Zugangsdaten,
abgeleitet aus dem Sicherheitsschlüssel Ihrer Joomla-Konfiguration.
Warum verschlüsselt, obwohl die Datei doch geschützt liegt? Joomlas
voreingestelltes Protokollverzeichnis ist administrator/logs — und das liegt
mitten im Web-Verzeichnis. Mail Log legt dort Sperrdateien ab, aber die wirken nur auf
Apache; auf einem nginx-Server sind sie wirkungslos. Beim Prüfen dieser Version war der
Schlüssel auf der Testinstanz so tatsächlich abrufbar. Verschlüsselt ist er es zwar
weiterhin, aber der Inhalt ist dann wertlos: Ohne Ihre configuration.php — die
kein Webserver ausliefert — lässt er sich nicht entziffern.
Wenn Ihr Hoster ein Protokollverzeichnis außerhalb des Web-Verzeichnisses erlaubt, ist das trotzdem die bessere Einstellung (System → Konfiguration → Server → Pfad zum Log-Ordner).
Wird synchronisiertder …Sicherheitsschlüssel Ihrer Joomla-Installation erneuert, lässt
sich der DKIM-Schlüssel nicht mehr entziffern. Mail Log unterschreibt dann nicht mehr — still,
und ohne den Versand zu stören. Erzeugen Sie in dem Fall einen neuen Schlüssel und
veröffentlichen Sie den neuen DNS-Eintrag.
Beim Umzug auf einen anderen Server geht die Datei nicht automatisch mit, wenn Sie nur die Datenbank und das Webverzeichnis übertragen. Dann erzeugen Sie am neuen Ort einen neuen Schlüssel und veröffentlichen den neuen Eintrag — oder Sie kopieren die Datei mit.
Einen neuen Schlüssel erzeugen
Der Knopf heißt dann Neuen Schlüssel erzeugen, und er tut genau das: Der alte ist
danach weg. Solange der neue Eintrag nicht veröffentlicht ist, scheitert jede Unterschrift.
Sinnvoll ist deshalb der Weg über einen zweiten Selektor: Selektor ändern (etwa auf
maillog2), Schlüssel erzeugen, neuen Eintrag veröffentlichen, prüfen — und den alten
Eintrag erst danach löschen.
Woran Sie merken, dass es wirkt
DKIM-Signature: mit Ihrer Domain.
Was passiert, wenn etwas fehlt? Fehlt der Schlüssel, die Domain oder der Selektor, unterschreibt Mail Log nicht — still, und die Mail geht hinaus wie zuvor. Ein Protokollierer darf den Versand nicht verhindern, und das gilt auch für die einzige Funktion, die in den Versand eingreift.