# Body-Speicherung, Verschlüsselung und sensible Inhalte
Wie viel vom Nachrichtentext Mail Log speichert, entscheiden Sie selbst. Diese Seite erklärt die Speichermodi, die Verschlüsselung und die Sonderbehandlung sensibler Mails. Alle Einstellungen finden Sie in den *Optionen* unter den Reitern *Nachrichtentext*, *Vollständige Nachricht* und *Sensible Inhalte*.
Änderungen am Speichermodus wirken nur auf **neue** Einträge. Bereits gespeicherte Mails bleiben, wie sie sind.
## Die Speichermodi für den Body
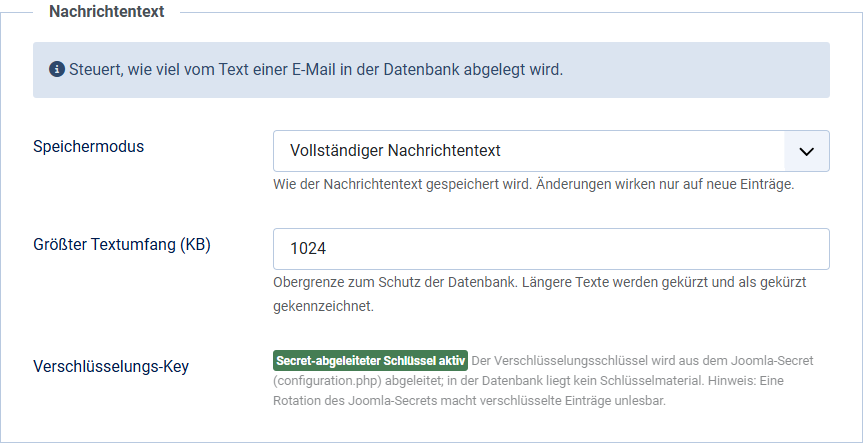 Im Reiter *Inhalte* steuert der Abschnitt *Nachrichtentext*, wie viel vom Text abgelegt wird.
Modus
Was gespeichert wird
**Metadaten + erste N KB**
*(Voreinstellung)*
Nur die ersten Kilobytes des Texts. Reicht für einen Eindruck, ohne lange Nachrichten vollständig abzulegen. Die Größe stellen Sie mit *Zu behaltender Textumfang (KB)* ein (Standard 4 KB).
**Vollständiger Body**
Der komplette Text im Klartext.
**Vollständig, verschlüsselt**
Der komplette Text, verschlüsselt in der Datenbank (siehe unten).
**Vollständig, automatisches Löschen nach N Tagen**
Der komplette Text, aber die Wartungsaufgabe entfernt ihn nach der eingestellten Frist wieder und behält nur die Metadaten.
**Nur Metadaten**
Gar kein Text — nur Absender, Empfänger, Betreff, Status und Zeit.
Zusätzlich begrenzt *Größter Textumfang (KB)* als globale Schutzobergrenze jeden Text; größere Bodies werden gekürzt und in der Detailansicht als gekürzt markiert.
## Vollständige Nachricht
Unabhängig vom Body-Modus können Sie im Reiter *Inhalte*, Abschnitt *Vollständige Nachricht*, die exakte, wie versendet aufgebaute RFC822-Nachricht speichern. Das ermöglicht saubere **.eml**-Downloads für ein Audit. Weil das rohe MIME den vollständigen Klartext enthält, ist diese Option **ab Werk ausgeschaltet**. Sie lässt sich ebenfalls verschlüsseln.
## Verschlüsselung
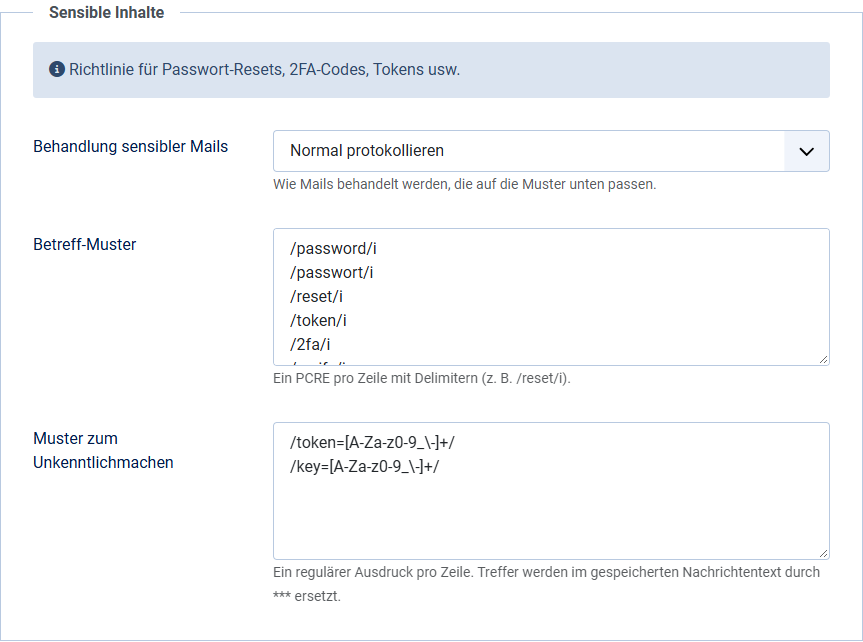 Der Abschnitt *Sensible Inhalte* mit den Betreff- und Maskierungsmustern.Verschlüsselte Bodies und MIME-Nachrichten schützt Mail Log mit einem modernen Verfahren (AES-256-GCM bzw. XChaCha20-Poly1305). Entscheidend ist die Herkunft des Schlüssels:
Der Schlüssel wird aus dem **geheimen Joomla-Schlüssel** (in Ihrer `configuration.php`) abgeleitet und liegt **nicht in der Datenbank**. Ein Angreifer, der nur die Datenbank erbeutet, kann die Inhalte deshalb nicht entschlüsseln.
Kehrseite: Ändern Sie den geheimen Joomla-Schlüssel, lassen sich zuvor verschlüsselte Einträge nicht mehr lesen. Der Schlüssel gehört zum ohnehin schützenswerten Kern Ihrer Joomla-Installation — behandeln Sie ihn entsprechend.
Das Feld *Verschlüsselungs-Key* in den Optionen ist seit dieser Version eine reine **Statusanzeige**. Sie müssen nichts eintragen oder erzeugen. Zeigt es einen „Alt-Schlüssel“, stammt er aus einer früheren Version; die Wartungsaufgabe *Alt-verschlüsselte Mail-Texte migrieren* stellt solche Einträge auf das neue Verfahren um und entfernt den Alt-Schlüssel danach selbst.
## Sensible Mails
Manche Mails sollten nie im Klartext im Log landen — Passwort-Resets, Bestätigungslinks, Einmal-Codes. Mail Log erkennt sie an der Betreffzeile und behandelt sie gesondert.
Im Reiter *Inhalte*, Abschnitt *Sensible Inhalte*, stehen dafür zwei Musterlisten (je ein regulärer Ausdruck pro Zeile) und eine Richtlinie:
**Betreff-Muster**
Passt der Betreff auf eines der Muster, gilt die Mail als sensibel. Ab Werk sind Muster für `password`, `passwort`, `reset`, `token`, `2fa`, `verify` und `verifizier` hinterlegt.
**Behandlung sensibler Mails**
*Nur Metadaten* (Voreinstellung, kein Body, keine Anhänge), *Normal protokollieren* oder *Gar nicht protokollieren*.
**Muster zum Unkenntlichmachen**
Zusätzliche Muster, deren Treffer im gespeicherten Text durch `***` ersetzt werden — etwa `token=…` oder `key=…`.
Mit den Voreinstellungen landet ein Passwort-Reset-Link also nicht im Log, ohne dass Sie etwas einrichten müssten.
Gilt für Version 1.3.0.
[English version](https://docs.graup-it.de/link/234)